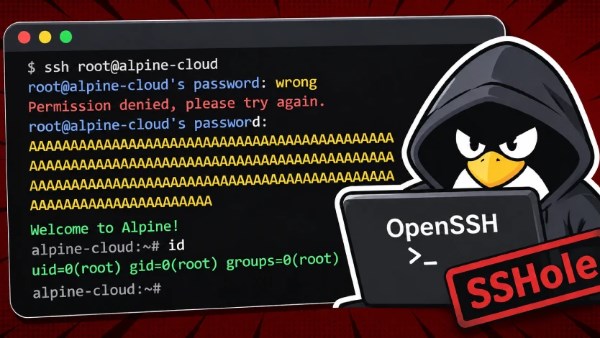
أطلق خبراء الأمن السيبراني تحذيراً عاجلاً عقب اكتشاف ثغرة أمنية بالغة الخطورة في بعض أنظمة "لينكس"، تحمل اسم "SSHOle". وتتيح هذه الثغرة للقراصنة اختراق الأجهزة والخوادم والسيطرة عليها بالكامل دون الحاجة لمعرفة كلمة مرور المستخدم.
كيف تعمل الثغرة
تستهدف الثغرة برمجية "OpenSSH" الأساسية التي يستخدمها مديرو الشبكات للتحكم في الخوادم عن بعد. وتكمن المشكلة في الحسابات المصممة للعمل "بدون كلمة مرور"، حيث يخدع المخترق النظام بإدخال كلمة مرور وهمية وطويلة جداً، مما يعطل عملية فحص الرمز السري ويجعل النظام يعتقد خطأً أن عملية الدخول صحيحة، فيفتح أبوابه للمخترق فوراً.
هجمات فعلية من اليابان
أوضح تقرير نشره موقع "ذا هاكر نيوز" المتخصص أن القراصنة استغلوا الثغرة بسرعة كبيرة. وبعد ساعات قليلة من الكشف عنها، رصدت شركة "بريفيديان" للأمن السيبراني محاولات اختراق فعلية وناجحة، وتتبعت ثماني هجمات قادمة من عنوان إنترنت (IP) مقره في اليابان. وبمجرد نجاح الدخول، يحصل المخترق على كافة صلاحيات الحساب الأصلي، مما يتيح سرقة بيانات التطبيقات السرية، أو اختراق البنية التحتية للشركات، أو تخريب النظام وإيقاف الخدمات بالكامل.
أنظمة متأثرة وحلول عاجلة
لا تؤثر هذه الثغرة على أنظمة ويندوز أو ماك، بل تقتصر على نسخ محددة من نظام لينكس، وتحديداً نظام "ألباين" (Alpine). ونصح الخبراء جميع مديري الأنظمة بسرعة تثبيت التحديث الأمني الجديد (OpenSSH 10.6p2) الذي يسد هذه الثغرة، مع ضرورة مراجعة سجلات الدخول اليومية (Log files) فوراً للبحث عن أي عمليات دخول مشبوهة تمت على حسابات لا تمتلك كلمات مرور، لضمان عدم تعرض الشبكة للاختراق.

