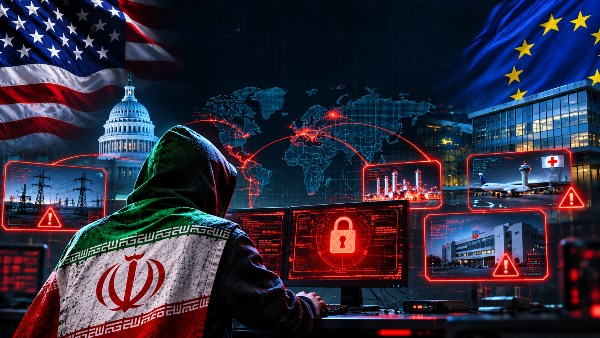
كشف تحقيق لصحيفة «وول ستريت جورنال» الأمريكية عن تصاعد الهجمات السيبرانية المنسوبة إلى إيران ضد أهداف حيوية في الولايات المتحدة وأوروبا، في تطور يعكس تحولًا في طبيعة المواجهة من الهجمات الإلكترونية التقليدية إلى عمليات تُخلّف أضرارًا مادية مباشرة على الأرض، دون الحاجة إلى إطلاق صاروخ واحد.
استهداف منشآت حيوية منذ الصيف الماضي
بحسب التحقيق، شهدت الفترة منذ الصيف الماضي سلسلة من الهجمات التي استهدفت منشآت وبنى تحتية حيوية، من بينها محطات ضخ المياه في بلدات أمريكية، وشبكات اتصالات مرتبطة بناقلات نفط متجهة إلى ولاية تكساس، فضلًا عن أنظمة التبريد في متاجر أوروبية، ما أدى إلى ارتفاع درجات حرارة مئات الثلاجات وإلحاق خسائر بالمنتجات الغذائية.
قدرات إيرانية متزايدة وجرأة في التنفيذ
أشار التقرير إلى أن إيران، التي كانت تُصنف سابقًا باعتبارها أقل تطورًا في مجال الهجمات السيبرانية مقارنة بالصين وروسيا وكوريا الشمالية، باتت تُظهر مستوى متزايدًا من القدرات والجرأة في استهداف المؤسسات والبنية التحتية الغربية، مع توسيع نطاق عملياتها لتتجاوز المؤسسات المصرفية والأهداف الرقمية التقليدية.
مساران رئيسيان للهجمات
وفقًا لخبراء الأمن السيبراني، تعتمد الهجمات الإيرانية على مسارين رئيسيين، يتمثل الأول في حذف البيانات الحساسة، بينما يركز الثاني على اختراق وحدات التحكم المنطقية القابلة للبرمجة (PLCs)، وهي أنظمة تُستخدم في تشغيل وإدارة قطاعات حيوية، تشمل إشارات المرور ومضخات الصرف الصحي وشبكات الطاقة.
تحذيرات أمريكية من تزايد التهديدات
نقلت «معاريف» عن نيكولاس أندرسن، القائم بأعمال مدير وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، تحذيره من تزايد التهديدات التي تستهدف هذه الأنظمة، مشيرًا إلى أن المكونات المسؤولة عن تشغيل البنية التحتية باتت عرضة بصورة متزايدة للهجمات المنسوبة إلى جهات إيرانية.
مجموعة «سايبر أفنجرز» في الواجهة
سلط التقرير الضوء على مجموعة «سايبر أفنجرز» (CyberAv3ngers)، المعروفة أيضًا باسم «شهيد كاوه»، باعتبارها إحدى المجموعات الرئيسية المرتبطة بهذه العمليات، والتي تتبع القيادة السيبرانية الإيرانية، وفقًا للتقييمات الواردة في التحقيق. وتُنسب إليها هجمات استهدفت شبكات مياه في الولايات المتحدة ومنشآت تبريد في متاجر أوروبية، وتسببت في حرائق وخسائر مادية وإتلاف كميات من الأغذية.
الذكاء الاصطناعي يسرّع تطوير الهجمات
أشار شاليف جوليو، الرئيس التنفيذي لشركة «دريم» الإسرائيلية للأمن السيبراني، إلى أن طهران تستفيد من التطورات المتسارعة في مجال الذكاء الاصطناعي لتطوير هجماتها الإلكترونية وتسريع تنفيذها، من خلال تحليل الشفرات البرمجية واكتشاف الثغرات الأمنية قبل معالجتها، بما يعزز قدرتها على استغلال نقاط الضعف في الأنظمة المستهدفة.
توسع جغرافي للعمليات
اعتبر سيرجي شيكيفيتش، مدير أبحاث استخبارات التهديدات في شركة «تشيك بوينت»، أن الهجمات الإيرانية تشهد تحولًا في نطاقها الجغرافي، مع تزايد التركيز على الولايات المتحدة وأوروبا، باعتبارهما ساحتين يمكن أن تحقق فيهما هذه العمليات تأثيرًا أوسع، في ظل وجود ثغرات أمنية في بعض أنظمتهما.
إيران تستخلص الدروس للمستقبل
نقل التقرير عن يوسي كاردي، رئيس القيادة الوطنية للأمن السيبراني الإسرائيلية، قوله إن إيران تعمل على استخلاص الدروس من المواجهات السابقة، وتطوير قدراتها استعدادًا لأي صراع مستقبلي، محذرًا من أن طبيعة التهديدات المقبلة قد تكون أكثر تعقيدًا وقوة.
الفضاء السيبراني ساحة صراع جديدة
تعكس هذه التطورات تصاعد أهمية الفضاء السيبراني باعتباره ساحة جديدة للصراع الدولي، لم تعد تقتصر على سرقة المعلومات أو تعطيل المواقع الإلكترونية، بل امتدت إلى استهداف البنية التحتية والخدمات الأساسية، بما يجعل الهجمات الرقمية قادرة على إحداث تداعيات اقتصادية وأمنية ملموسة تضاهي آثار العمليات العسكرية التقليدية.